

从代码到信任:DeFi开发的技术纵深与实践挑战
去中心化金融(DeFi)的核心承诺,是用代码取代中介,让金融服务回归开放、透明与无需许可的本质。然而,将这一承诺落地为可用的协议,远非部署几份智能合约那么简单。DeFi开发是一项横跨经济模型设计、密码学工程、安全防御与用户体验的系统性工程。理解这一纵深,是理解DeFi何以走到今天、又将走向何方的关键。
技术栈:从Solidity到Foundry的演进
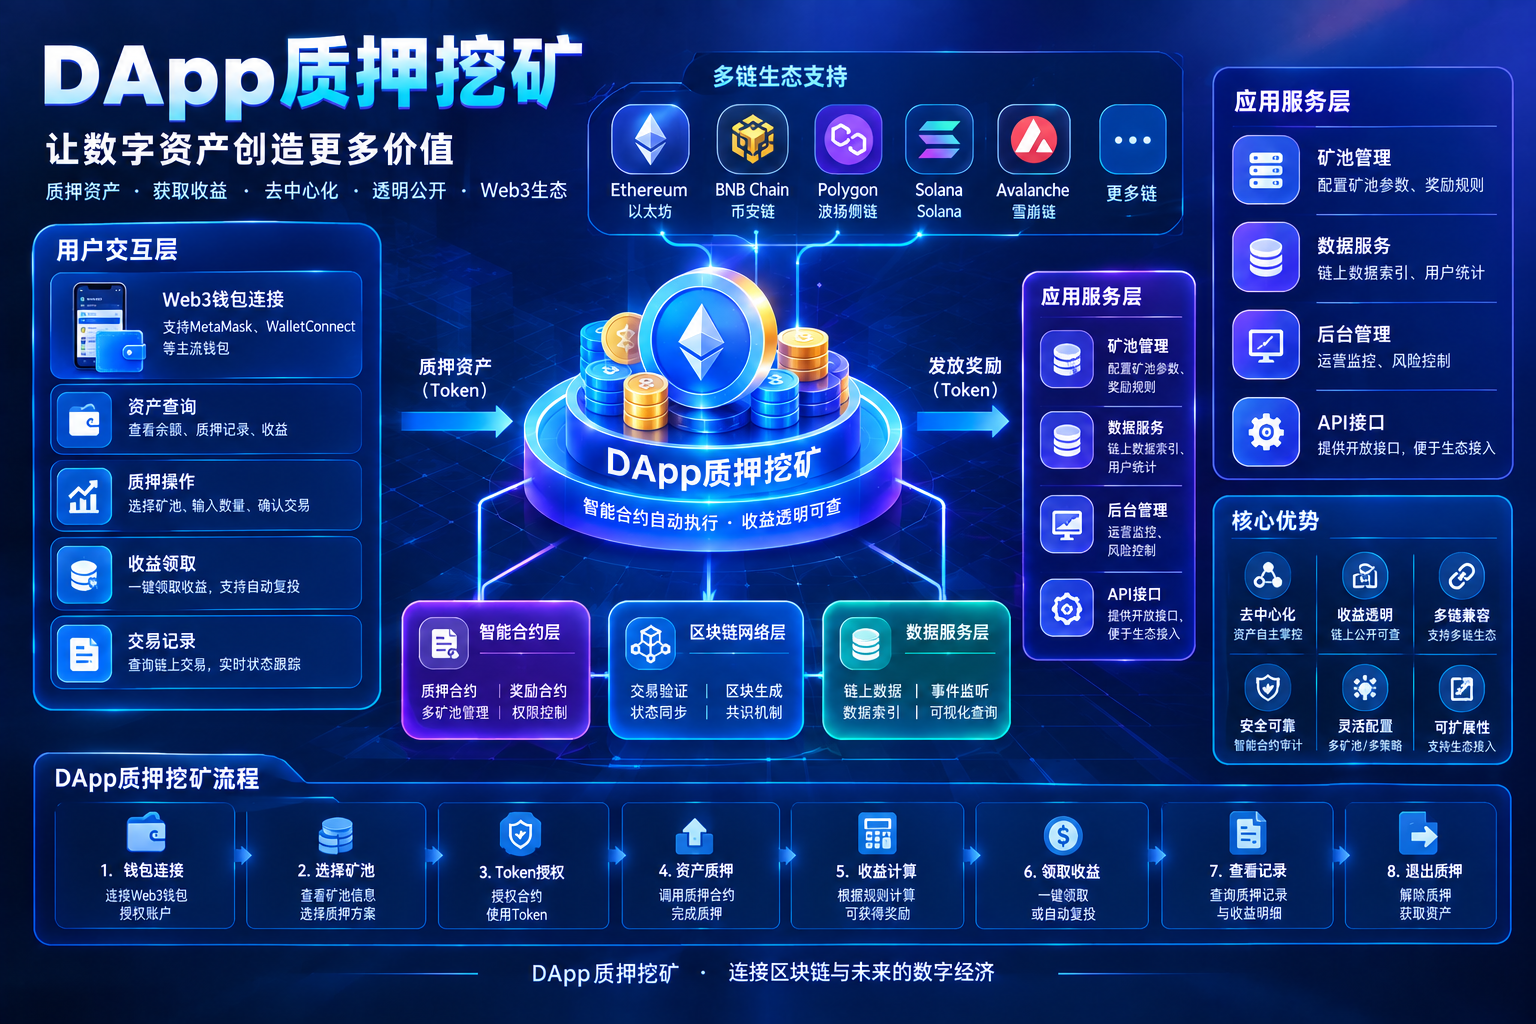
DeFi开发的技术选型首先取决于目标链。以太坊虚拟机(EVM)兼容链仍是主流战场,Solidity作为首选语言拥有最成熟的生态;Solana等高性能公链则偏爱Rust,以安全性和速度见长。在开发框架层面,Hardhat长期占据主导地位,而Foundry——基于Rust构建、支持用Solidity编写测试——凭借高性能和强大的模糊测试能力正成为2026年的主流选择。前端方面,React配合Wagmi/RainbowKit已成为Web3开发的事实标准,Ethers.js则承担着连接钱包与调用合约的桥梁角色。
开发流程:从设计到部署的五层架构
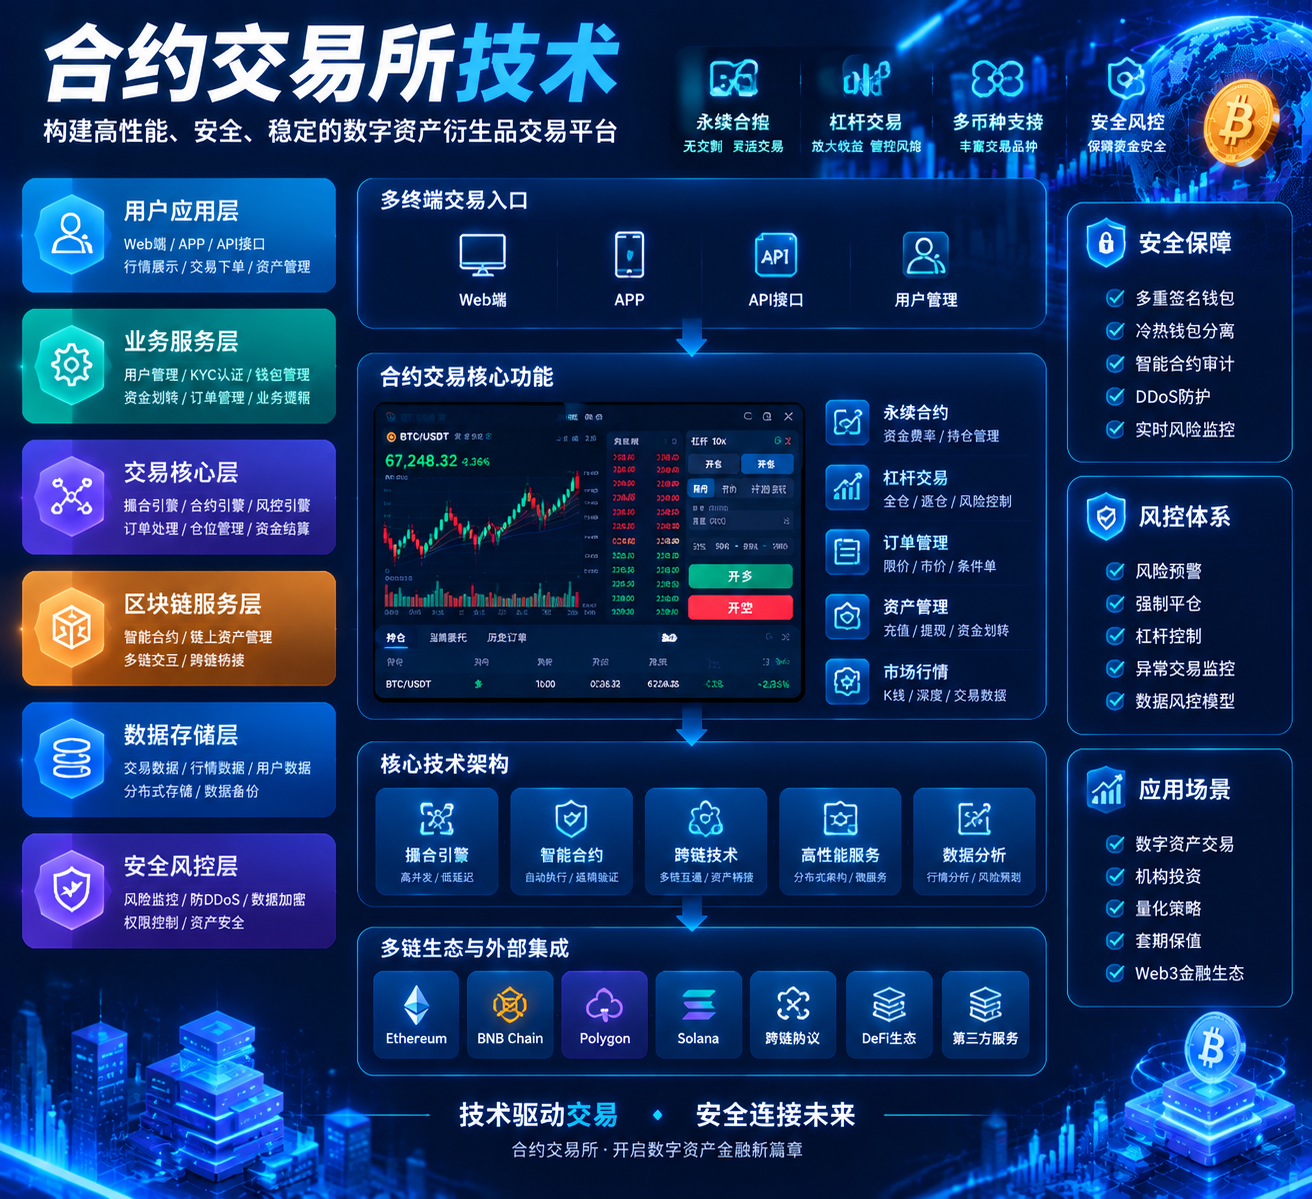
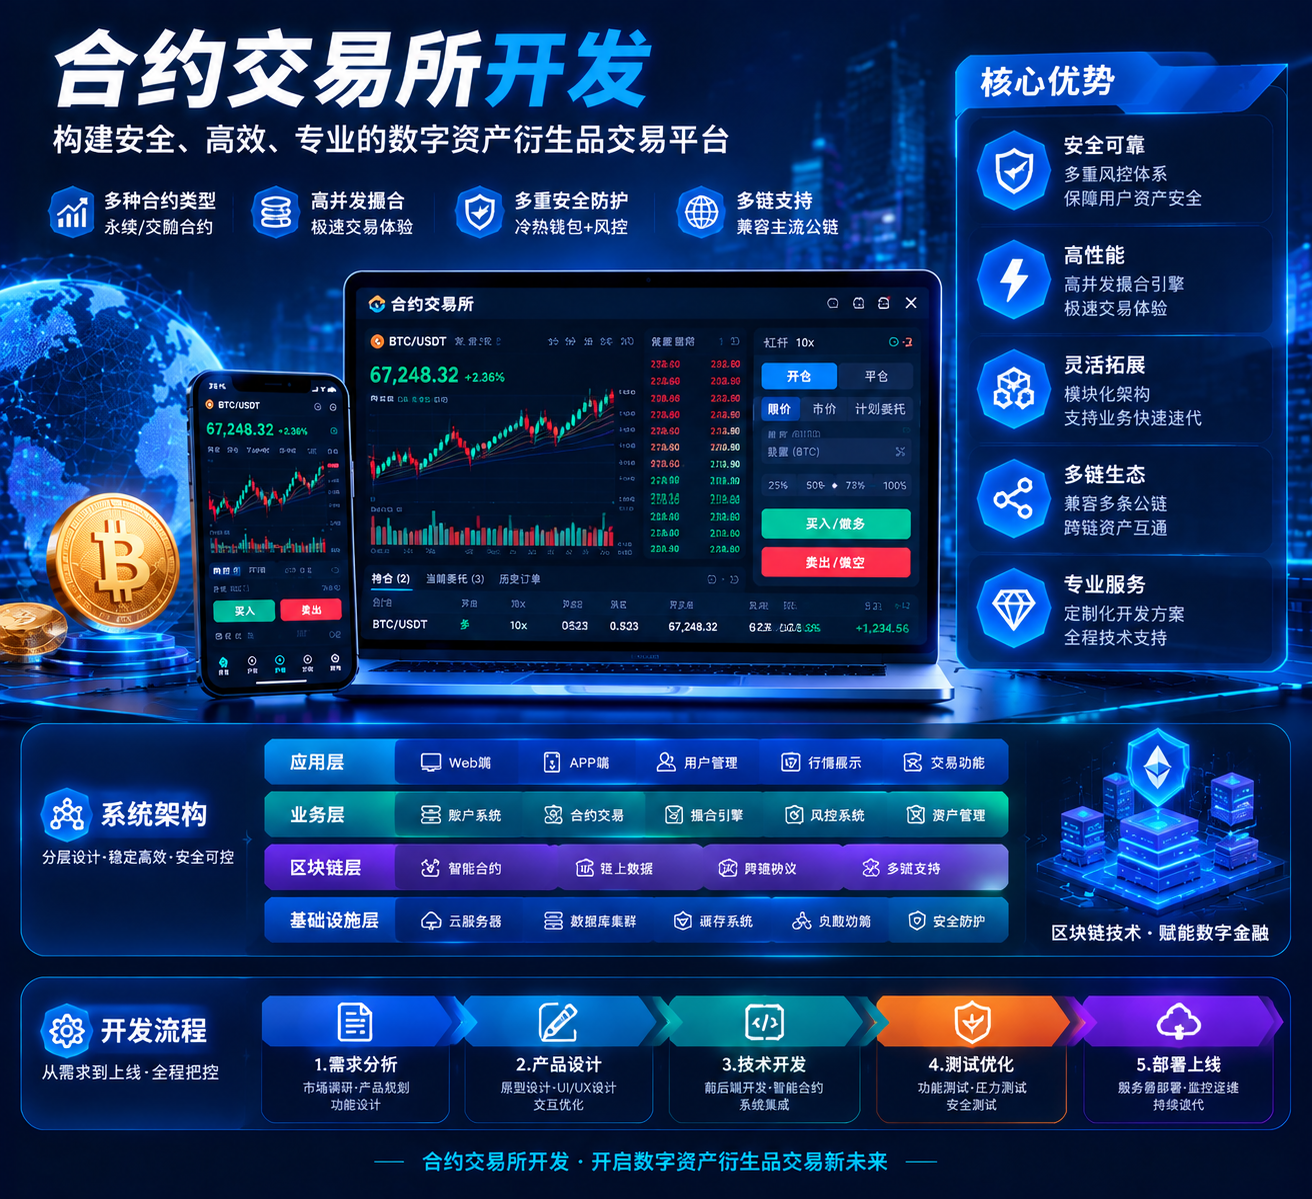
构建一个DeFi协议,通常遵循清晰的五层路径。第一层是智能合约层——协议的核心,承载借贷、交换、质押等核心逻辑,要求模块化设计并优先完成审计。第二层是流动性与预言机整合,接入Chainlink或Pyth等价格数据源。一个错误的价格数据就可能导致系统性漏洞。第三层是主网部署前的安全审计——第三方审计配合模糊测试,绝对不可省略。第四层是前端与钱包整合,使用React + wagmi/viem,并引入ERC-4337账户抽象以降低用户门槛。第五层是监控与事件应对,实现实时链上异常检测。
在此之前,概念化与经济模型设计同样不可或缺——明确解决什么问题、设计代币的供应与分配、规划合规路径。2026年的主流做法已开始使用AI工具模拟不同市场环境下的代币流转,确保系统的可持续性。
安全:DeFi开发的生死线
如果说传统软件开发关注“功能正确”,那么DeFi开发的第一优先级则是“攻击不可达”。链上代码一旦部署便不可更改,任何漏洞都可能导致用户资产的灾难性损失。
2025年的安全事件为此提供了血淋淋的注脚。Balancer协议遭遇黑客攻击,损失约1.28亿美元——值得注意的是,Balancer V2自2021年以来已接受11次安全审计,却仍未能阻止攻击。攻击者利用V2资金库交换计算中的精度舍入误差,通过batchSwap函数串联多次交换,使微小舍入损失累积成巨大的价格扭曲。同年9月,借贷协议Venus Protocol遭遇高度定制化的社会工程攻击,攻击者冒充安全审计方诱使用户签署无限额代币授权,转移1350万美元资产。
这些事件揭示了一个残酷现实:DeFi安全不仅是代码审计的问题,还涉及预言机可靠性、权限管理、用户教育乃至跨协议协同。一个完整的防御体系需要静态分析(Slither、Mythril)、形式化验证、第三方审计(OpenZeppelin、CertiK)以及漏洞赏金计划的组合。而即便通过了所有这些环节,上线后的实时监控——如Forta或Tenderly——仍是最后的防线。
前沿:模块化、跨链与AI融合
DeFi开发的前沿正在快速扩展。2026年,公链全面从单体架构转向共识、执行、数据可用性、结算分层解耦的模块化设计。Celestia、EigenLayer等方案将新链部署周期从半年压缩至两周,成本降低85%。应用专署Layer2 rollup开始成为跨链资产整合的新范式。
跨链也从“聚合桥”走向“原子互通”,有望解锁跨L2的闪电贷、一键清算等复杂DeFi策略组合。AI Agent则依托账户抽象与智能合约,自主执行DeFi理财、链上治理与跨链调度。与此同时,完全同态加密(FHE)让开发者不再需要向智能合约揭示敏感输入